A pergunta já foi respondida pelo mercado: sim. A autenticação em dois fatores (2FA) bloqueia a maior parte dos acessos indevidos, mesmo quando a senha já vazou.
Ordem de prioridade
- E-mail corporativo — é a chave de recuperação de quase tudo.
- Acesso administrativo a servidores e painéis em nuvem.
- Sistemas financeiros e bancários.
- Demais aplicações, em seguida.
Escolha o método certo
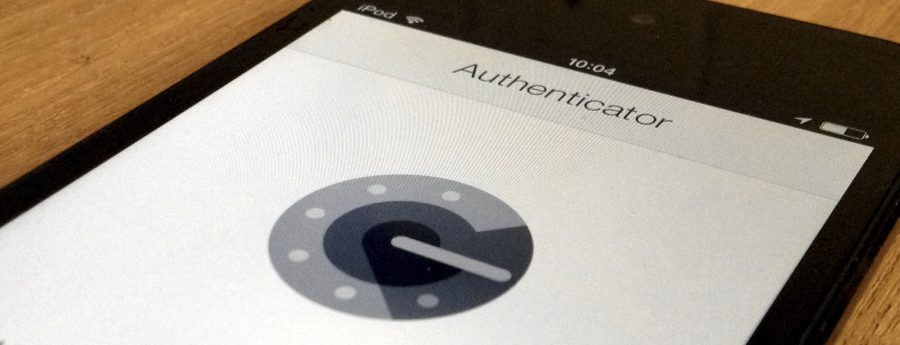
Por SMS é melhor que nada, mas é o método mais vulnerável. Aplicativos autenticadores são o padrão recomendado; chaves físicas são o mais forte para acessos críticos.